
 092-832-1133
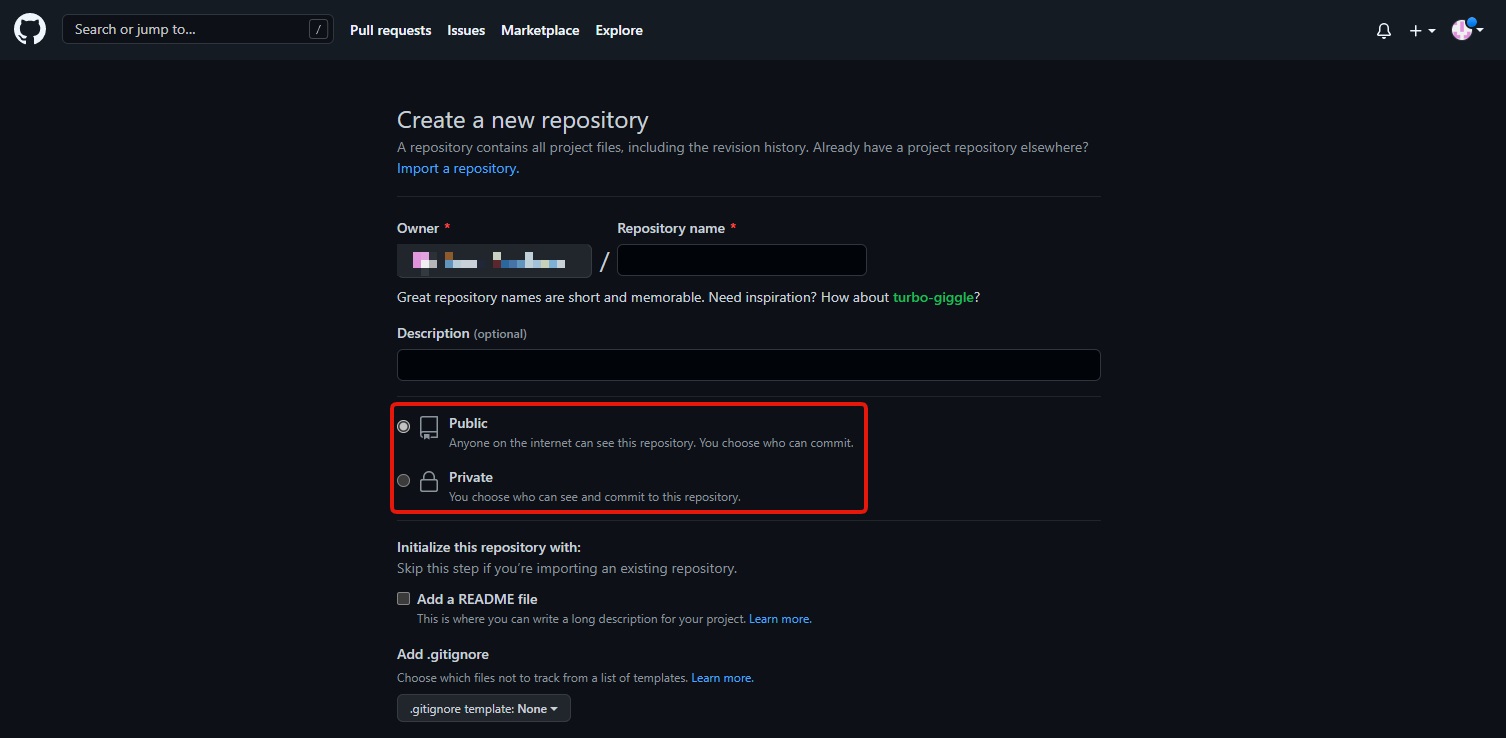
GitHubのリポジトリ(ソースコードの保管場所)には「public」と「private」の公開範囲があります。publicはGitHubのアカウントを持っていない人も含め、インターネット上の誰でも見られる設定です。業務で開発したコードは、原則としてprivateで管理します。
この記事では、公開範囲の違い、公開範囲を変えるときの注意点、業務コードを公開してしまうリスクと、誤って公開したときの対応手順をまとめます。後半では、開発を外部に委託している企業のWeb担当者向けに、委託先に確認しておきたい項目も紹介します。
結論:GitHubの公開範囲は3種類
GitHubのリポジトリの公開範囲(可視性)は、次の3種類です。
- public(パブリック):インターネット上の誰でも見られる。GitHubのアカウントがなくても閲覧できる
- private(プライベート):所有者と、所有者が明示的にアクセスを共有した人(Organizationの場合は特定のメンバー)だけが見られる
- internal(内部):GitHub Enterprise Cloudを使っている企業向け。同じエンタープライズ(企業アカウント)に属するOrganizationのメンバーが見られ、外部のコラボレーターは見られない
URLを知っている人だけが見られる「限定公開」のような設定はありません。特定の人にだけ見せたい場合は、privateにしたうえで、その人にアクセス権を付与します。
詳しくはGitHub公式ドキュメントのリポジトリについてで確認できます。
privateは無料プランでも使える
GitHubの無料プラン(GitHub Free)でも、個人・Organizationともにprivateリポジトリを無制限に作成でき、共同作業者の人数にも制限はありません(privateリポジトリでのプッシュ保護など、一部の機能は有料です。後述)。「無料だからpublicにしている」という状況は、業務では避けられます。
publicにしてよいケースと、その前に確認すること
オープンソースとして意図的に公開するコードなど、誰に見られても問題ないものはpublicで構いません。ただし業務に関わるコードをpublicにする前には、少なくとも次の点を確認することをおすすめします。
- 過去の変更履歴も含めて、パスワード・APIキー・顧客名などが含まれていないか
- 委託元や社内の許可を得ているか
自社のリポジトリの公開範囲を確認・変更する方法
確認するには、GitHubにログインしていない状態(ブラウザのシークレットウィンドウなど)で、自社のOrganizationやリポジトリのページを開いてみる方法が手軽です。ログインせずに中身が見えるリポジトリは、publicになっていると判断できます。
変更するには、GitHub公式ドキュメントのリポジトリの可視性の設定によると、次の手順で操作します。
- ① リポジトリのページで、リポジトリ名の下にある「Settings」をクリック
- ② 「Danger Zone(危険なゾーン)」の「Change visibility(可視性の変更)」をクリック
- ③ 公開範囲を選び、表示される確認に同意して変更する
Organizationの設定によっては、オーナー以外は公開範囲を変更できません。Web担当者ご自身が操作する権限を持っていない場合は、この確認と変更を開発担当者や委託先に依頼してください。
公開範囲を変えるときの注意点
公開範囲はあとから変更できますが、一度publicにしたものは、privateに戻しても完全には取り消せません。
privateからpublicに変える場合
- コードがGitHub.comにアクセスできるすべての人に表示される
- 誰でもリポジトリをフォーク(複製)できるようになる
- GitHub Actions(自動処理)の履歴とログも、すべての人に表示される
Gitは変更履歴ごと保存する仕組みのため、publicにすると最新のコードだけでなく、リポジトリに残っている過去の変更履歴も見られる状態になります。過去に一度でもパスワードなどを書き込んだことがあれば、その時点の内容も見えてしまいます。
publicからprivateに戻す場合
publicだった間に作られたpublicのフォークは、元のリポジトリをprivateにしてもprivateにはならず、別のリポジトリとして残ります。フォークは元のリポジトリから切り離されて公開されたまま残るため、privateに戻すだけでは回収できないと考えておく必要があります。
業務で開発したコードをpublicにするリスク
実際に起きた事例
2021年1月、三井住友銀行などのシステムのソースコードが、委託先企業に勤務するSE(システムエンジニア)によってGitHubに公開されたと報じられました。本人は、自分の書いたコードから年収を診断できるWebサービスを利用するためだったと説明しています。三井住友銀行は、顧客情報の流出やセキュリティへの影響はないことを確認したとコメントしています(出典:ITmedia NEWS)。
この事例は、悪意がなくても、個人の判断ひとつで業務のコードが公開されてしまうことを示しています。
考えられるリスク
弊社では、業務のコードがpublicになった場合、主に次のようなリスクがあると考えています。
- 情報漏えいにつながる:コードの中にデータベースやAPIの認証情報(パスワード・APIキーなど)が直接書かれていると、そこから個人情報などの漏えいにつながるおそれがある
- 弱点を突かれる:コードの不具合や設計上の弱点を調べられ、攻撃に使われるおそれがある
- 模倣される:同業者に同じようなシステムを作られ、システムの価値が下がるおそれがある
- 契約・権利の問題になる:委託契約の守秘義務やコードの権利の扱いによっては、契約上の問題に発展するおそれがある
認証情報は変更すれば対応できますが、コードの弱点は範囲が広く、影響をすべて確認するのは簡単ではありません。
誤って公開してしまったときの対応手順
GitHub公式ドキュメントのリポジトリからの機微なデータの削除をもとに、対応の流れをまとめます。①③④は公式ドキュメントの案内、②⑤は弊社の補足です。担当者は目安です。
- ① 認証情報を無効化する:パスワード・トークン・APIキーなどが含まれていた場合は、最初にそれらを失効させるか、新しいものに切り替える(ローテーション)(担当:開発担当者・委託先)
- ② 公開範囲を見直す:リポジトリをprivateに変更する。ただし、既存のpublicのフォークは残る(担当:リポジトリの管理者)
- ③ 履歴から削除する:git filter-repoなどのツールで、変更履歴から機密データを取り除く(担当:開発担当者・委託先)
- ④ GitHubサポートに依頼する:GitHub上に残るキャッシュの削除などを依頼する(担当:開発担当者・委託先)
- ⑤ 社内・関係者に報告する:影響範囲を確認し、必要に応じて委託元や関係者に報告する(担当:Web担当者・情報システム部門)
公式ドキュメントによると、履歴を書き換えても、すでに作られたクローン(手元の複製)やフォーク、GitHubのキャッシュなどから、データにアクセスできる可能性があります。そのため、「消せば元通り」とは考えず、①の認証情報の無効化を最優先にしてください。
エンジニアではないWeb担当者の方は、まず次の3つを進めてください。
- 開発担当者・委託先にすぐ連絡し、①の対応を依頼する
- いつからいつまで公開されていたかを確認してもらう
- コードに含まれていた認証情報や個人情報がないか、洗い出しを依頼する
個人情報が含まれていた可能性がある場合は、社内の法務担当や専門家にも早めに相談してください。
企業としてできる対策
GitHubの設定でできること
- 公開範囲の変更を制限する:Organizationのオーナーは、メンバーがリポジトリの公開範囲を変更できないように設定できます(Organizationの「Settings」→「Access」→「Member privileges」)
- リポジトリの作成を制限する:同じ「Member privileges」で、メンバーにリポジトリの作成を許可しないこともできます。作成をprivateのみに制限できるのはGitHub Enterprise Cloudです。なお、作成時の制限は、既存のリポジトリの公開範囲の変更までは防げません
- プッシュ保護を使う:APIキーやトークンなどの認証情報がコードに含まれていると、プッシュ(アップロード)を止める機能です(プッシュ保護について(公式ドキュメント))。検出できるのはGitHubが対応している種類の認証情報に限られるため、これだけに頼らないことが大切です。
- publicリポジトリへのプッシュ:既定で保護される
- privateリポジトリ:有料の「GitHub Secret Protection」(TeamまたはEnterpriseプランで購入可能)を有効にする必要がある
これらの設定を行えるのはOrganizationのオーナーです。自社でオーナーが誰か分からない場合は、開発担当者や委託先に確認してみてください。
設定だけでは防げないこと
Organizationの設定は、会社のアカウントで管理しているリポジトリにしか効きません。先ほどの事例のように、個人が自分のアカウントにコードを持ち出して公開することは、設定では防げないと弊社は考えています。社内ルールや委託契約で「業務のコードを個人のアカウントや外部サービスに置かない」ことを明確にし、関係者に周知しておくことが大切です。
開発を委託している場合に確認したい項目
Webサイトやシステムの開発を制作会社などに委託している場合、Web担当者として次のような点を確認しておくと安心です。弊社が考える確認項目の例です。
- ソースコードをどこで管理しているか(GitHubなどのサービス名、会社のアカウントか)
- リポジトリの公開範囲がprivateになっているか。誰がアクセスできるか
- 公開範囲の変更やリポジトリの作成を、誰ができる設定になっているか
- パスワードやAPIキーをコードに直接書かない運用になっているか
- 担当者が退職・交代したときに、アクセス権を外す手順があるか
- 契約書に、コードの取り扱い(個人アカウントへの持ち出し禁止など)や、事故が起きたときの報告について定めがあるか
すべてを一度に整える必要はありません。まずは「どこで管理していて、誰が見られるのか」を把握することから始めてみてください。
補足:GitとGitHubの違い
Gitはソースコードの変更履歴を管理するツール
Gitは、ファイルの変更履歴を管理するための無料のオープンソースのツールです。自分のパソコンにインストールして使います。ファイルを変更すると「誰が・いつ・どんな変更をしたか」が記録され、過去の状態に戻すこともできます。
この記事の旧版の執筆者も以前、チームで共有していたファイルを何時間もかけて編集したのに、あとから上書きされて元に戻せなくなった経験があります。Gitを使えば、こうした事故を防げます。また、複数の人が同じ箇所を編集した場合は、そのことが通知されるので、どちらを残すか話し合って決められます。
GitHubは変更履歴をチームで共有するサービス
GitHubは、Gitで管理している変更内容や履歴を、インターネット上でチームのメンバーと共有できるサービスです。自分のパソコンで変更した内容をGitHubに送り(プッシュ)、ほかのメンバーはその内容を自分のパソコンに取り込み(プル)ます。同様のサービスには、BitbucketやGitLabなどがあります。
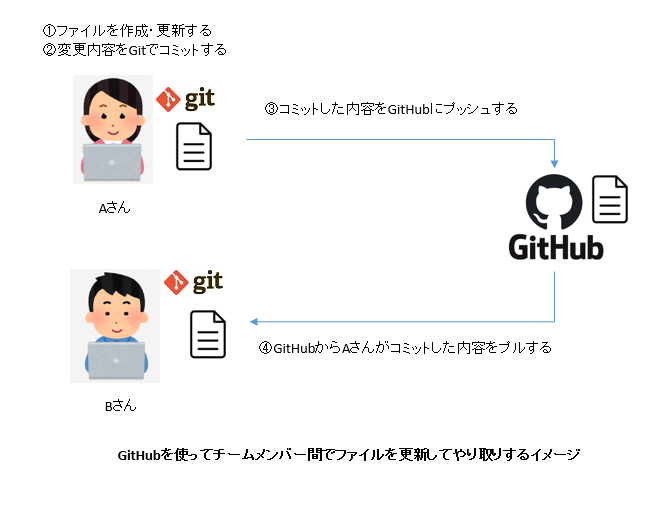
インターネット上で共有できて便利な反面、公開範囲の設定を誤ると、誰でも見られる状態になってしまいます。
まとめ
- publicはGitHubのアカウントがない人も含め、インターネット上の誰でも見られる。業務のコードは原則private
- 「限定公開」の設定はない。特定の人に見せたい場合は、privateにしてアクセス権を付与する
- 一度publicにすると、privateに戻してもフォークや複製は残る
- 誤って公開したら、まず認証情報を無効化する。履歴を消すだけでは不十分
- GitHubの設定に加えて、社内ルールや委託契約でコードの扱いを決めておく
情報セキュリティの動向については、2026年上半期の情報セキュリティ事例をまとめた記事もあわせてご覧ください。
弊社はWebサイト・システムの制作会社として、セキュリティ対策のご相談も承っています。「上の確認項目を委託先にどう聞けばよいか分からない」「自社サイトやシステムのソースコードの管理状況を一緒に確認してほしい」といったご相談だけでも構いません。お気軽にお問い合わせください。
 092-832-1133